Domain sofaecke.de kaufen?
Wir ziehen mit dem Projekt
sofaecke.de um.
Sind Sie am Kauf der Domain
sofaecke.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain sofaecke.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
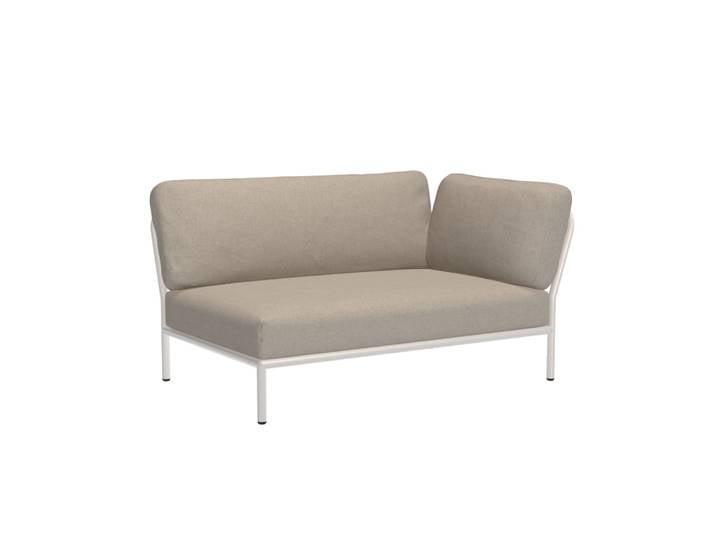
HOUE LEVEL Sofaecke Kissen links Aluminiumgestell<p>Die <strong>HOUE LEVEL Sofaecke</strong> mit Kissen links und einem stabilen <strong>Aluminiumgestell</strong> ist die perfekte Wahl für alle, die Komfort und stilvolles Design im Freien schätzen. Mit großzügigen Sitzkissen ausgestattet, bietet diese Sofaecke eine angenehme Unterstützung und lädt zu entspannten Stunden auf der Terrasse oder im Garten ein. Die moderne Ästhetik des Sofas fügt sich harmonisch in jede Umgebung ein und sorgt für ein einladendes Ambiente.</p><p>Das hochwertige <strong>Aluminiumgestell</strong> garantiert nicht nur eine ansprechende Optik, sondern auch eine bemerkenswerte Langlebigkeit. Es ist widerstandsfähig gegenüber Witterungseinflüssen und sorgt dafür, dass du lange Freude an diesem Möbelstück hast. Die Kissen sind aus strapazierfähigem, wetterfestem Material gefertigt, das speziell für den Außeneinsatz konzipiert wurde. So kannst du dich das ganze Jahr über an der <strong>HOUE LEVEL Sofaecke</strong> erfreuen, ohne Kompromisse bei der Qualität eingehen zu müssen.</p><p>Die modulare Bauweise ermöglicht dir zudem eine individuelle Gestaltung deines Außenbereichs. Mit den Maßen von <strong>Breite: 139 cm, Tiefe: 92,5 cm, Höhe: 68,5 cm</strong> und einer Sitzhöhe von <strong>38 cm</strong> bietet die Sofaecke ausreichend Platz für gesellige Runden oder entspannte Momente allein. Verleihe deinem Garten oder deiner Terrasse mit der <strong>HOUE LEVEL Sofaecke</strong> einen Hauch von Eleganz und Komfort.</p>1999,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
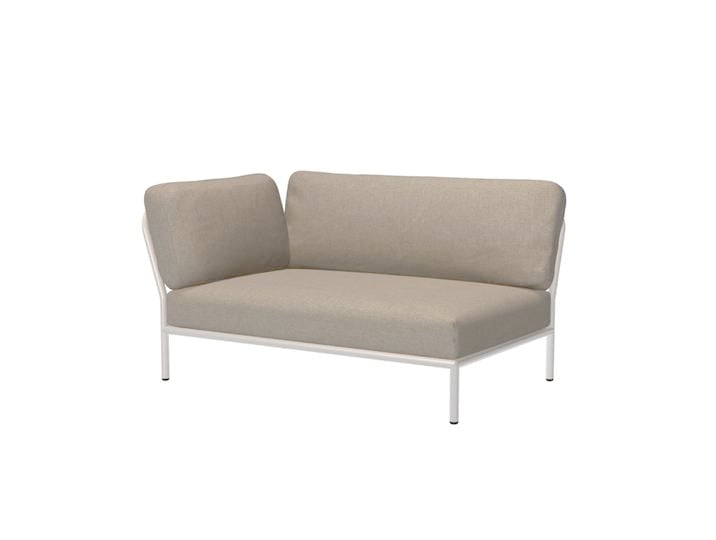
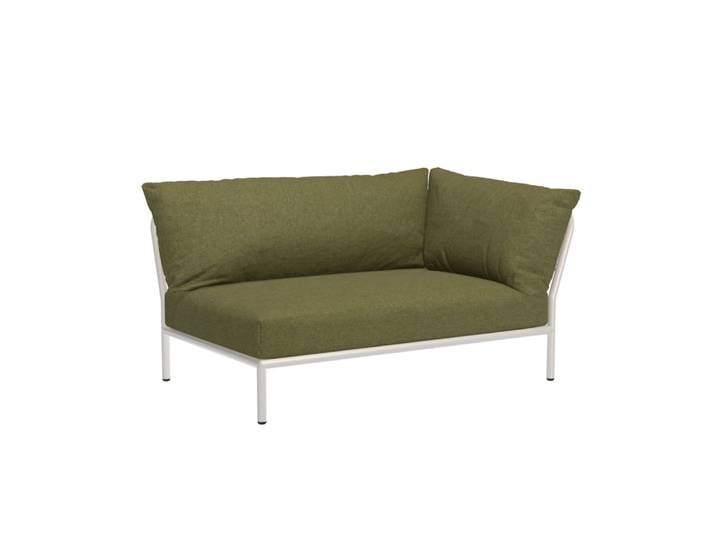
HOUE LEVEL 2 Sofaecke Kissen rechts Aluminiumgestell<p>Die <strong>HOUE LEVEL 2 Sofaecke</strong> mit Kissen auf der rechten Seite bietet dir die perfekte Kombination aus modernem Design und hohem Komfort für entspannte Stunden im Freien. Das stabile <strong>Aluminiumgestell</strong> sorgt nicht nur für eine ansprechende Optik, sondern garantiert auch Langlebigkeit und Wetterbeständigkeit, sodass du lange Freude an diesem Möbelstück hast.</p><p>Mit klaren Linien und hochwertigen Materialien wird die Sofaecke zum stilvollen Blickfang auf deiner Terrasse oder im Garten. Die modulare Bauweise ermöglicht eine flexible Gestaltung, die sich ideal an deine individuellen Bedürfnisse und den verfügbaren Platz anpasst. Das rechts platzierte Kissen sorgt für zusätzlichen Komfort und lädt dazu ein, die Zeit im Freien in vollen Zügen zu genießen.</p><p>Ob du allein entspannen oder gesellige Runden mit Freunden verbringen möchtest, die <strong>HOUE LEVEL 2 Sofaecke</strong> schafft eine einladende Atmosphäre und lässt sich mühelos mit anderen Gartenmöbeln kombinieren. Die Maße von <strong>Breite: 139,00 cm, Tiefe: 92,5 cm, Höhe: 68,5 cm</strong> und einer Sitzhöhe von <strong>38 cm</strong> bieten dir ausreichend Platz, um bequem zu sitzen und die Natur zu genießen. Erlebe die perfekte Symbiose aus <strong>Robustheit</strong> und <strong>Eleganz</strong> mit dieser einzigartigen Sofaecke.</p>1999,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wehrsdorfer Andorra Wohnzimmermöbel modernAndorra Wohnzimmermöbel Lack weiß oder Echtholzfurnier asteiche oder kernbuche Diese Andorra Wohnzimmermöbel präsentieren sich in einem strahlenden Weiß und schaffen durch die Akzente in Asteiche eine warme und gemütliche Atmosphäre. Diese Farbkreation eignet sich besonders gut für kleinere Räume, da das Weiß den Raum optisch vergrößert und wie eine zusätzliche Lichtquelle wirkt. Wenn Sie hingegen lieber inmitten von Holzoberflächen leben möchten und die Natur ins Zuhause holen wollen, bietet...2209,00 €*Versand: 70,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Welche Eigenschaften machen ein Polstermöbel zu einem gemütlichen und komfortablen Sitzmöbel?
Ein Polstermöbel wird durch eine weiche Polsterung, die eine angenehme Sitzfläche bietet, gemütlich. Zudem sorgen ergonomisch geformte Rücken- und Armlehnen für Komfort. Ein hochwertiger Bezug aus angenehmem Stoff oder Leder rundet das gemütliche und komfortable Sitzmöbel ab. **
-
Was ist ein vielseitig einsetzbares Möbelstück, das oft als Sitzgelegenheit verwendet wird?
Ein Stuhl ist ein vielseitig einsetzbares Möbelstück, das oft als Sitzgelegenheit verwendet wird. Er kann in verschiedenen Räumen wie Wohnzimmer, Küche oder Büro genutzt werden. Es gibt eine Vielzahl von Designs und Materialien, aus denen Stühle hergestellt werden. **


Welcher Einrichtungsgegenstand darf in keinem Wohnzimmer fehlen?
Ein Sofa oder eine Couch ist ein unverzichtbarer Einrichtungsgegenstand in jedem Wohnzimmer, da es als zentraler Ort zum Entspannen und Geselligkeit dient. Ein Couchtisch ist ebenfalls wichtig, um Getränke, Snacks und Dekorationen zu platzieren. Regale oder Schränke sind notwendig, um Bücher, Spiele und persönliche Gegenstände aufzubewahren und das Wohnzimmer ordentlich zu halten. **
Welche Funktionen kann eine Armlehne in einem Möbelstück haben und wie kann sie zur Bequemlichkeit beitragen?
Eine Armlehne kann als Stütze für die Arme dienen, um die Belastung der Schultern und des Nackens zu reduzieren. Sie kann auch als Ablagefläche für Getränke, Snacks oder Fernbedienungen verwendet werden. Durch die Verwendung einer Armlehne kann der Benutzer eine bequemere Sitzposition einnehmen und somit den Komfort beim Sitzen erhöhen. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
HOUE LEVEL Sofaecke Kissen rechts AluminiumgestellHOUE LEVEL Sofaecke Kissen rechts Aluminiumgestell. Modernes Design für Ihr Zuhause Die HOUE LEVEL Sofaecke mit Kissen und rechtem Aluminiumgestell vereint Ästhetik und Funktionalität in einem zeitgemäßen Design. Das markante Aluminiumgestell verleiht dem Sofa nicht nur eine moderne Optik, sondern gewährleistet auch eine robuste und langlebige Struktur. Die klaren Linien und das durchdachte Design machen diese Sofaecke zu einem Blickfang in Ihrem Wohnraum. Komfort in Perfektion Die mitgelieferten Kissen bieten nicht nur eine ansprechende Optik, sondern sorgen auch für höchsten Sitzkomfort. Die rechte Anordnung der Sofaecke ermöglicht eine flexible Platzierung in Ihrem Wohnzimmer. Ob beim Entspannen allein oder beim geselligen Beisammensein mit Freunden – dieses Sofa bietet den perfekten Ort für gemütliche Stunden und lässt sich harmonisch in verschiedene Wohnstile integrieren. Hochwertige Materialien für Langlebigkeit Die HOUE LEVEL Sofaecke überzeugt nicht nur durch ihr Design, sondern auch durch die hochwertigen Materialien. Das Breite: 139,00 cm Tiefe: 92,5 cm Höhe: 68,5 cm cm Sitzhöhe: 38 cm cm1999,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
HOUE LEVEL Sofaecke Kissen links Aluminiumgestell<p>Die <strong>HOUE LEVEL Sofaecke</strong> mit Kissen links und einem stabilen <strong>Aluminiumgestell</strong> ist die perfekte Wahl für alle, die Komfort und stilvolles Design im Freien schätzen. Mit großzügigen Sitzkissen ausgestattet, bietet diese Sofaecke eine angenehme Unterstützung und lädt zu entspannten Stunden auf der Terrasse oder im Garten ein. Die moderne Ästhetik des Sofas fügt sich harmonisch in jede Umgebung ein und sorgt für ein einladendes Ambiente.</p><p>Das hochwertige <strong>Aluminiumgestell</strong> garantiert nicht nur eine ansprechende Optik, sondern auch eine bemerkenswerte Langlebigkeit. Es ist widerstandsfähig gegenüber Witterungseinflüssen und sorgt dafür, dass du lange Freude an diesem Möbelstück hast. Die Kissen sind aus strapazierfähigem, wetterfestem Material gefertigt, das speziell für den Außeneinsatz konzipiert wurde. So kannst du dich das ganze Jahr über an der <strong>HOUE LEVEL Sofaecke</strong> erfreuen, ohne Kompromisse bei der Qualität eingehen zu müssen.</p><p>Die modulare Bauweise ermöglicht dir zudem eine individuelle Gestaltung deines Außenbereichs. Mit den Maßen von <strong>Breite: 139 cm, Tiefe: 92,5 cm, Höhe: 68,5 cm</strong> und einer Sitzhöhe von <strong>38 cm</strong> bietet die Sofaecke ausreichend Platz für gesellige Runden oder entspannte Momente allein. Verleihe deinem Garten oder deiner Terrasse mit der <strong>HOUE LEVEL Sofaecke</strong> einen Hauch von Eleganz und Komfort.</p>1999,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
HOUE LEVEL 2 Sofaecke Kissen rechts Aluminiumgestell<p>Die <strong>HOUE LEVEL 2 Sofaecke</strong> mit Kissen auf der rechten Seite bietet dir die perfekte Kombination aus modernem Design und hohem Komfort für entspannte Stunden im Freien. Das stabile <strong>Aluminiumgestell</strong> sorgt nicht nur für eine ansprechende Optik, sondern garantiert auch Langlebigkeit und Wetterbeständigkeit, sodass du lange Freude an diesem Möbelstück hast.</p><p>Mit klaren Linien und hochwertigen Materialien wird die Sofaecke zum stilvollen Blickfang auf deiner Terrasse oder im Garten. Die modulare Bauweise ermöglicht eine flexible Gestaltung, die sich ideal an deine individuellen Bedürfnisse und den verfügbaren Platz anpasst. Das rechts platzierte Kissen sorgt für zusätzlichen Komfort und lädt dazu ein, die Zeit im Freien in vollen Zügen zu genießen.</p><p>Ob du allein entspannen oder gesellige Runden mit Freunden verbringen möchtest, die <strong>HOUE LEVEL 2 Sofaecke</strong> schafft eine einladende Atmosphäre und lässt sich mühelos mit anderen Gartenmöbeln kombinieren. Die Maße von <strong>Breite: 139,00 cm, Tiefe: 92,5 cm, Höhe: 68,5 cm</strong> und einer Sitzhöhe von <strong>38 cm</strong> bieten dir ausreichend Platz, um bequem zu sitzen und die Natur zu genießen. Erlebe die perfekte Symbiose aus <strong>Robustheit</strong> und <strong>Eleganz</strong> mit dieser einzigartigen Sofaecke.</p>1999,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
Wehrsdorfer Andorra Wohnzimmermöbel modernAndorra Wohnzimmermöbel Lack weiß oder Echtholzfurnier asteiche oder kernbuche Diese Andorra Wohnzimmermöbel präsentieren sich in einem strahlenden Weiß und schaffen durch die Akzente in Asteiche eine warme und gemütliche Atmosphäre. Diese Farbkreation eignet sich besonders gut für kleinere Räume, da das Weiß den Raum optisch vergrößert und wie eine zusätzliche Lichtquelle wirkt. Wenn Sie hingegen lieber inmitten von Holzoberflächen leben möchten und die Natur ins Zuhause holen wollen, bietet...2209,00 €*Versand: 70,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche Eigenschaften machen ein Polstermöbel zu einem gemütlichen und komfortablen Sitzmöbel?
Ein Polstermöbel wird durch eine weiche Polsterung, die eine angenehme Sitzfläche bietet, gemütlich. Zudem sorgen ergonomisch geformte Rücken- und Armlehnen für Komfort. Ein hochwertiger Bezug aus angenehmem Stoff oder Leder rundet das gemütliche und komfortable Sitzmöbel ab. **
-
Was ist ein vielseitig einsetzbares Möbelstück, das oft als Sitzgelegenheit verwendet wird?
Ein Stuhl ist ein vielseitig einsetzbares Möbelstück, das oft als Sitzgelegenheit verwendet wird. Er kann in verschiedenen Räumen wie Wohnzimmer, Küche oder Büro genutzt werden. Es gibt eine Vielzahl von Designs und Materialien, aus denen Stühle hergestellt werden. **
-
Welcher Einrichtungsgegenstand darf in keinem Wohnzimmer fehlen?
Ein Sofa oder eine Couch ist ein unverzichtbarer Einrichtungsgegenstand in jedem Wohnzimmer, da es als zentraler Ort zum Entspannen und Geselligkeit dient. Ein Couchtisch ist ebenfalls wichtig, um Getränke, Snacks und Dekorationen zu platzieren. Regale oder Schränke sind notwendig, um Bücher, Spiele und persönliche Gegenstände aufzubewahren und das Wohnzimmer ordentlich zu halten. **
-
Welche Funktionen kann eine Armlehne in einem Möbelstück haben und wie kann sie zur Bequemlichkeit beitragen?
Eine Armlehne kann als Stütze für die Arme dienen, um die Belastung der Schultern und des Nackens zu reduzieren. Sie kann auch als Ablagefläche für Getränke, Snacks oder Fernbedienungen verwendet werden. Durch die Verwendung einer Armlehne kann der Benutzer eine bequemere Sitzposition einnehmen und somit den Komfort beim Sitzen erhöhen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.